CVSS 10.0を見つけた一般エンジニアが、全社対応を背負わずに脆弱性をトリアージする方法
重大な脆弱性を見つけたとき、自分の担当環境を調べることと、全社の監視や更新を引き受けることは別です。公開情報を資産と照合し、判断と実施を適切な人へ渡す流れを考えました。
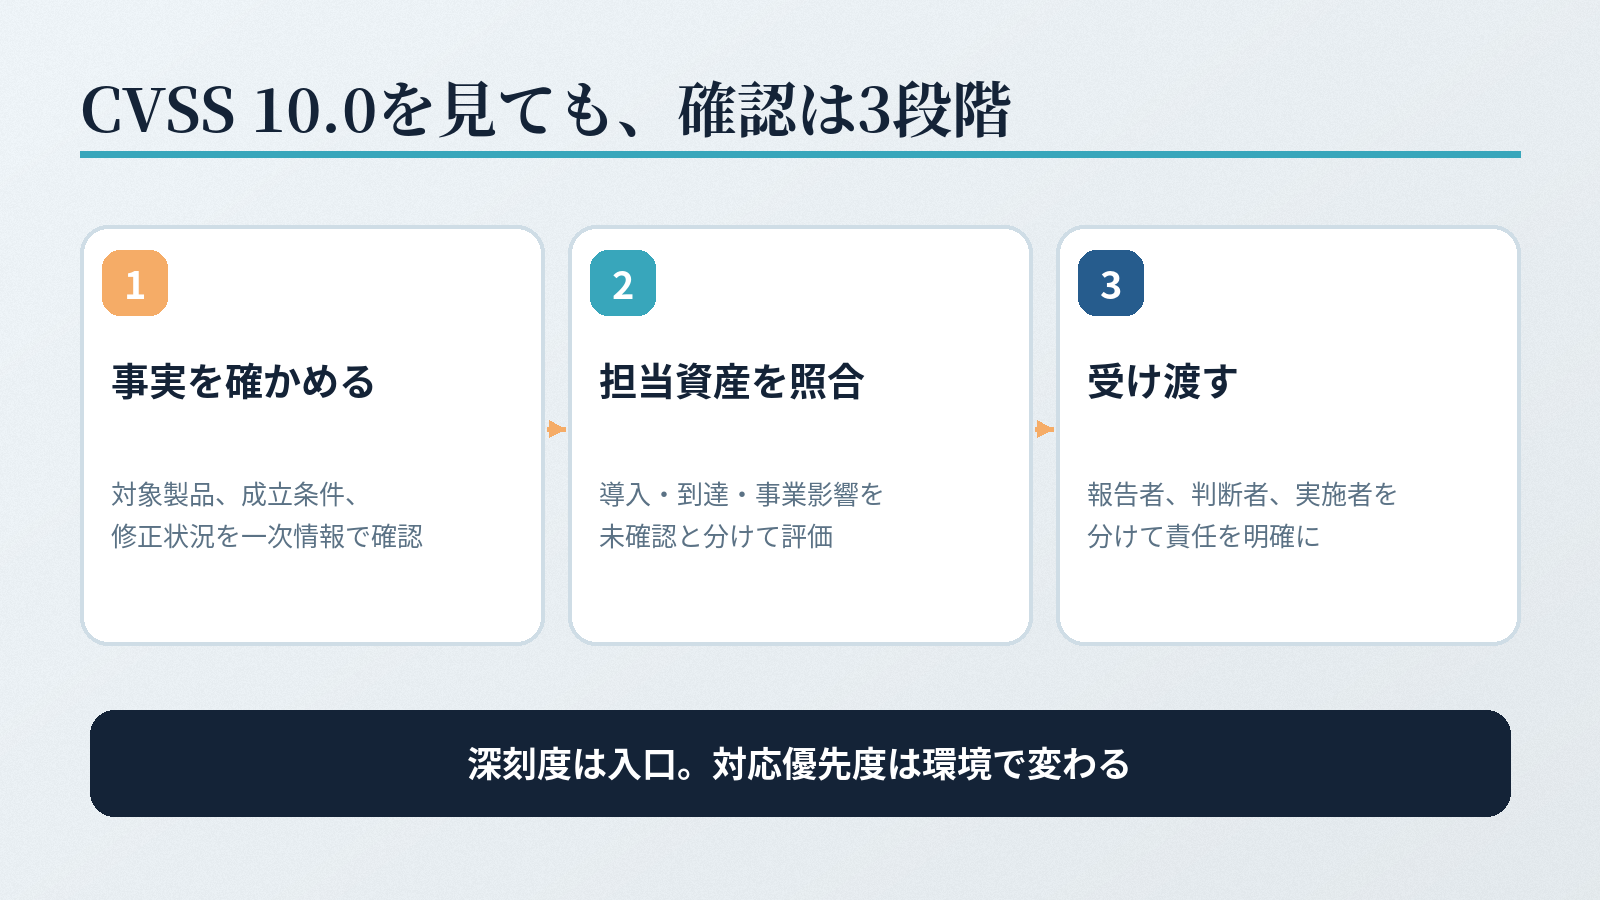
深刻なニュースを、自社の問題へ読み替える前に
例にしたのは、CanonicalのLXD・MicroCloudに関するCVE-2026-112816です。管理APIへ到達でき、信頼済みクライアントの公開証明書を利用できると、認証を回避できる問題です。なりすます相手の権限によっては、ホストにも重大な影響が及びます。UbuntuというOS名だけで、すべてのVPSが対象になるわけではありません。
Canonical登録のCVSS基本値は10.0ですが、その数字は脆弱性の技術的な深刻度を表します。自社での優先順位を決めるには、対象製品の導入、脆弱な版や設定、攻撃経路への到達性、悪用状況、事業への影響を別々に確認する必要があります。「調べていない」と「対象外だった」も区別します。
出典:Canonical公式告知、Canonical登録のCVEデータ、FIRST User Guide
調査と変更を分け、責任を受け渡します
一次情報の確認、担当資産との照合、該当性と到達性の評価、担当者への共有、承認後の対応、結果の検証。この順に分けると、どこまで確認できていて、次に誰の判断が必要かを伝えやすくなります。最初の資産確認は読み取り専用で行い、ひとつの導入経路に見つからないだけで安全とは判定しません。
発見者、運用担当、セキュリティの調整担当、責任者を分けて考えます。小さな組織では兼任でも構いません。必要なのは役職を増やすことより、誰が調べ、誰が対応を決め、誰が承認するのかを曖昧にしないことです。一般化した役割分担の例が、実際の職務規程や指揮命令系統を上書きするわけではありません。
初報には、対象、分かっている事実、未確認の点、求める判断を添えます。担当システムの具体的な危険は報告し、担当外でも重大な危険を認識したら所管の窓口へ渡します。侵害が進んでいる場合は、通常の脆弱性確認より組織の緊急連絡手順を優先します。
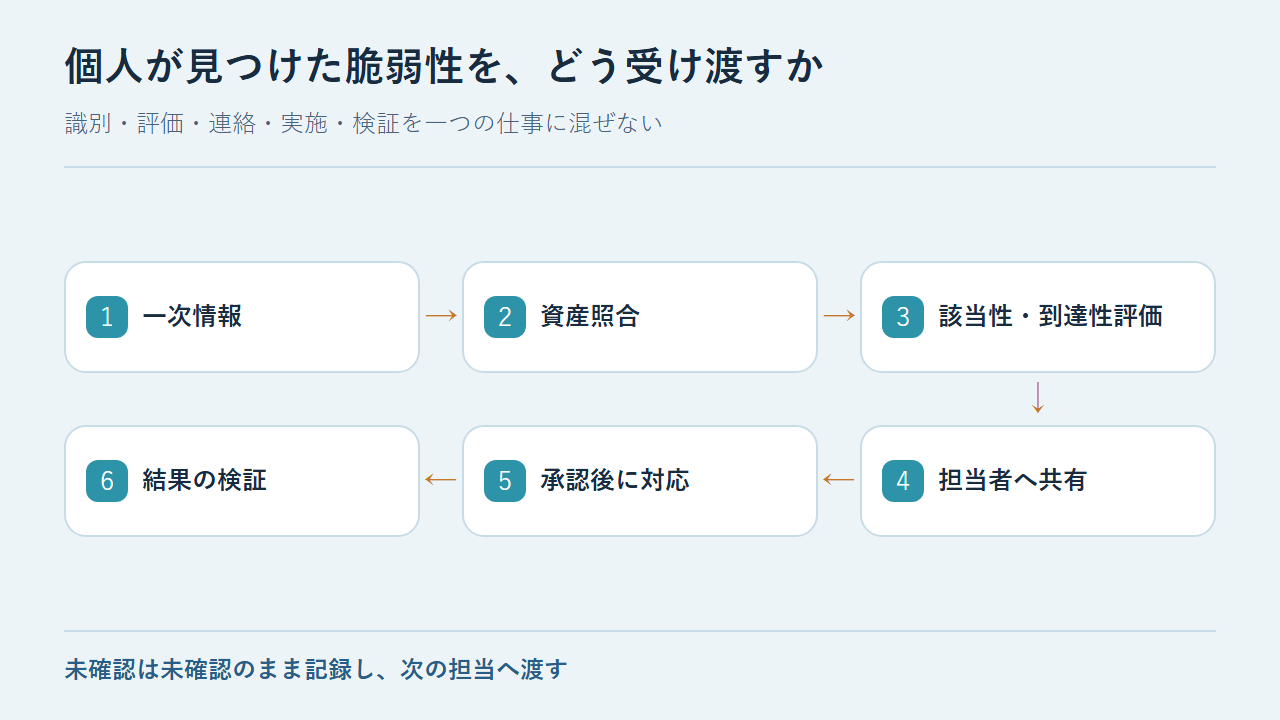
通知を増やす前に、受け取る側を決めたい
ネットワークが分かれていても、共通の認証、連携、バックアップなどの依存関係が残る場合があります。ただ、その全社調査まで、偶然情報を見つけた人が無期限に抱えるのは難しいです。担当範囲で把握した懸念を伝え、権限が必要な調査を引き継ぐ境界を設けます。
CVEを知らせる仕組みより先に、導入ソフト、最終確認時点、運用担当、承認者が分かる小さな資産台帳を用意したいです。脆弱性情報の受け口、資産の運用者、更新の承認者、緊急連絡先が決まれば、善意の報告を組織の対応につなげやすくなります。
もっと深く読みたい人へ
全文では、読み取り専用の確認例、役割分担の表、初報の書き方を掲載しています。細かな成立条件と根拠資料は全文にまとめました。