CVSS 10.0を見つけてしまった一般社員は、どこまで責任を負うべきなのか
重大な数字を見て、全員に知らせたくなった
脆弱性情報で「CVSS 10.0」を見つけ、会社にも知らせた方がよいのではと考えました。しかし、深刻度の高い脆弱性が公表されたことと、自分たちのシステムに実際の影響があることは別です。同じOSを使うだけですべてのサーバーが対象になるわけではなく、製品やバージョン、設定を確かめる必要があります。
FIRSTも、CVSSの基本値だけで組織のリスクを判断しないよう説明しています。通知文を考えるうちに気になったのは、情報を一度知らせることが、会社全体の監視をずっと引き受ける仕事に変わらないか、という別の問題でした。実際に責められたのではなく、そうなったら困るという想像です。
「気づく・伝える・決める・直す」を分ける
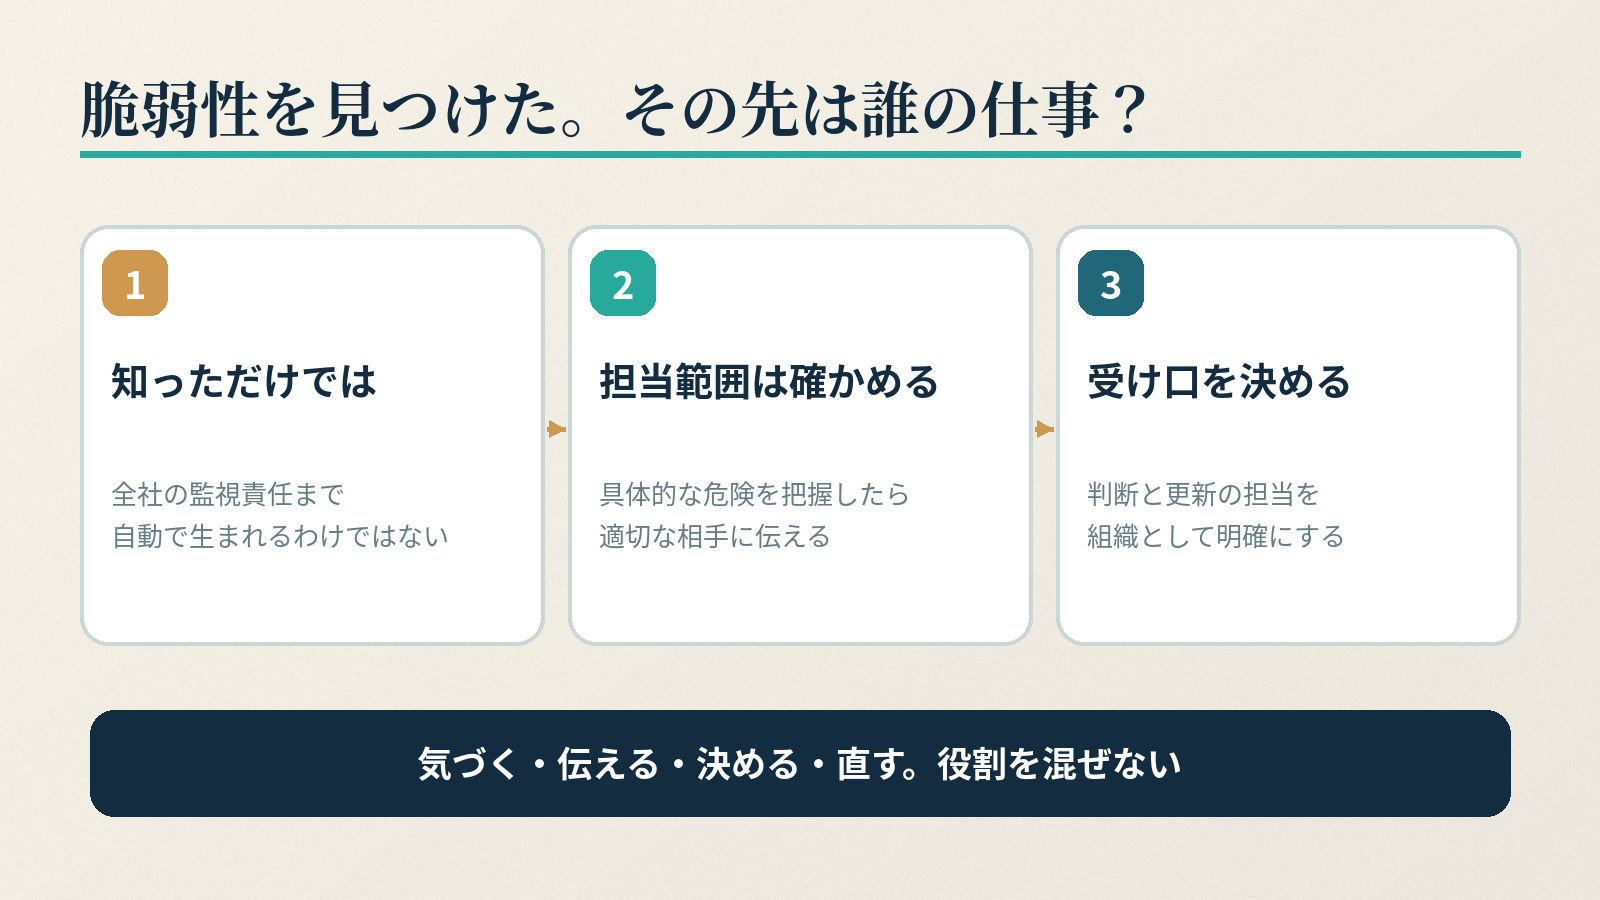
自分の担当システムに問題があれば向き合うべきですし、担当外でも具体的な危険に気づけば適切な人に伝えるべきでしょう。ただ、ニュースを見つけた人が、そのまま全社の調査や判断、修正まで担う必要があるとは限りません。
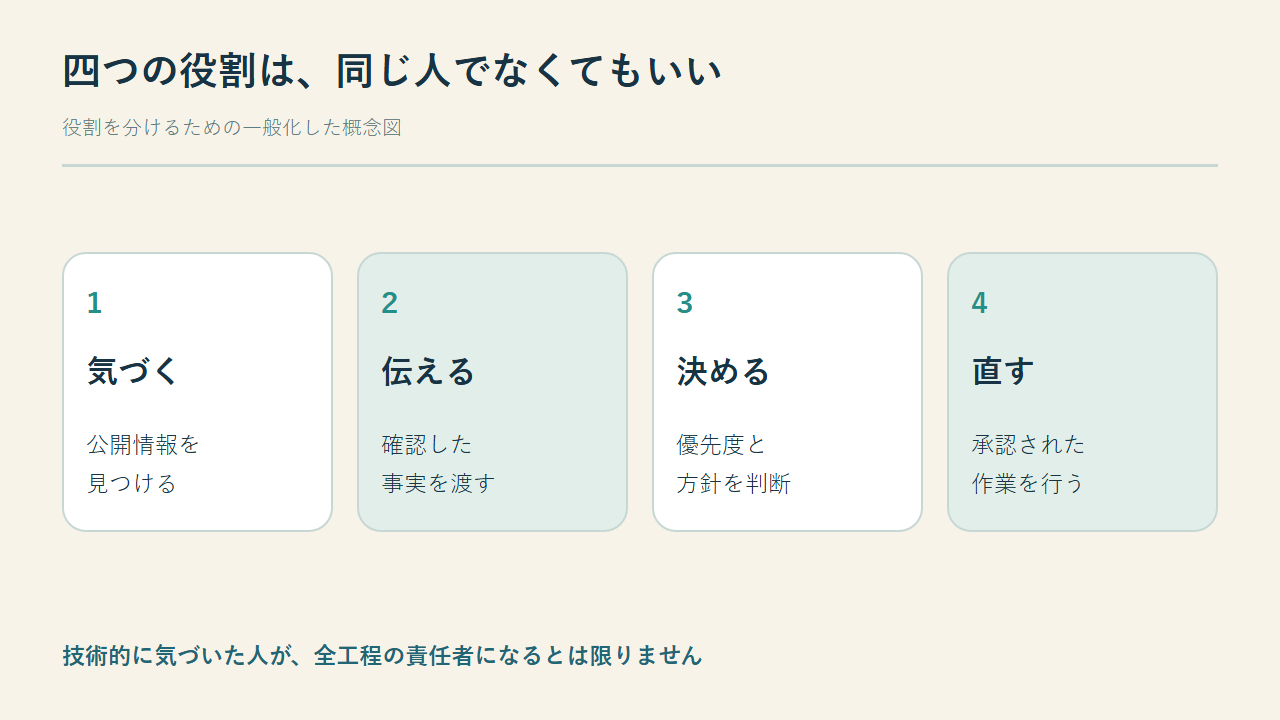
情報に気づく人、確認できた事実を伝える人、優先度を決める人、承認された作業を行う人。この四つの役割は分けられます。誰が受け取るかを決めないまま詳しい人の善意に頼ると、本人の時間や権限が増えないうちに、期待だけが積もっていきます。
IPAやNISTの資料でも、組織の役割・責任・権限を明確にすることが重視されています。小さな会社でも、兼任を含めて担当と受け口を決めることには意味があります。
全部を背負わず、必要な情報を届かせる
自分の担当なら、対象製品や設定、外部からの到達性、公式の修正情報を確かめます。不明なことを「安全」と扱わず、未確認として残します。変更する際には作業権限やサービスへの影響も確認します。
担当外で具体的な危険が分かった場合は、上司や管理担当、決められた窓口に、確認できた範囲を渡す。影響の分からない速報を毎回全社に流すことや、相手の仕事まで勝手に引き受けることとは分けたいです。
これは一般社員には一切の報告義務がない、という結論ではありません。職務や契約、社内規程で事情は変わります。正式な監視の役割は仕事として定義し、まず自分の持ち場を守り、具体的な危険は適切な相手へ伝える。その方が長く続けられそうです。詳しい考察と公式資料は全文に掲載しています。
もっと深く読みたい人へ
詳しい経緯と出典は全文にまとめています。