ポイント還元と信頼は別問題。楽天証券の情報漏えいを機に、サービスの選び方を考え直す【第1弾】
楽天証券の情報漏えいの可能性を知って、気になったのは口座の残高だけではありませんでした。住所と資産情報が結びついたときの怖さ、ポイント還元と信頼を別の物差しで見ること。まだ結論は出さず、今の考えを記録した第1弾です。
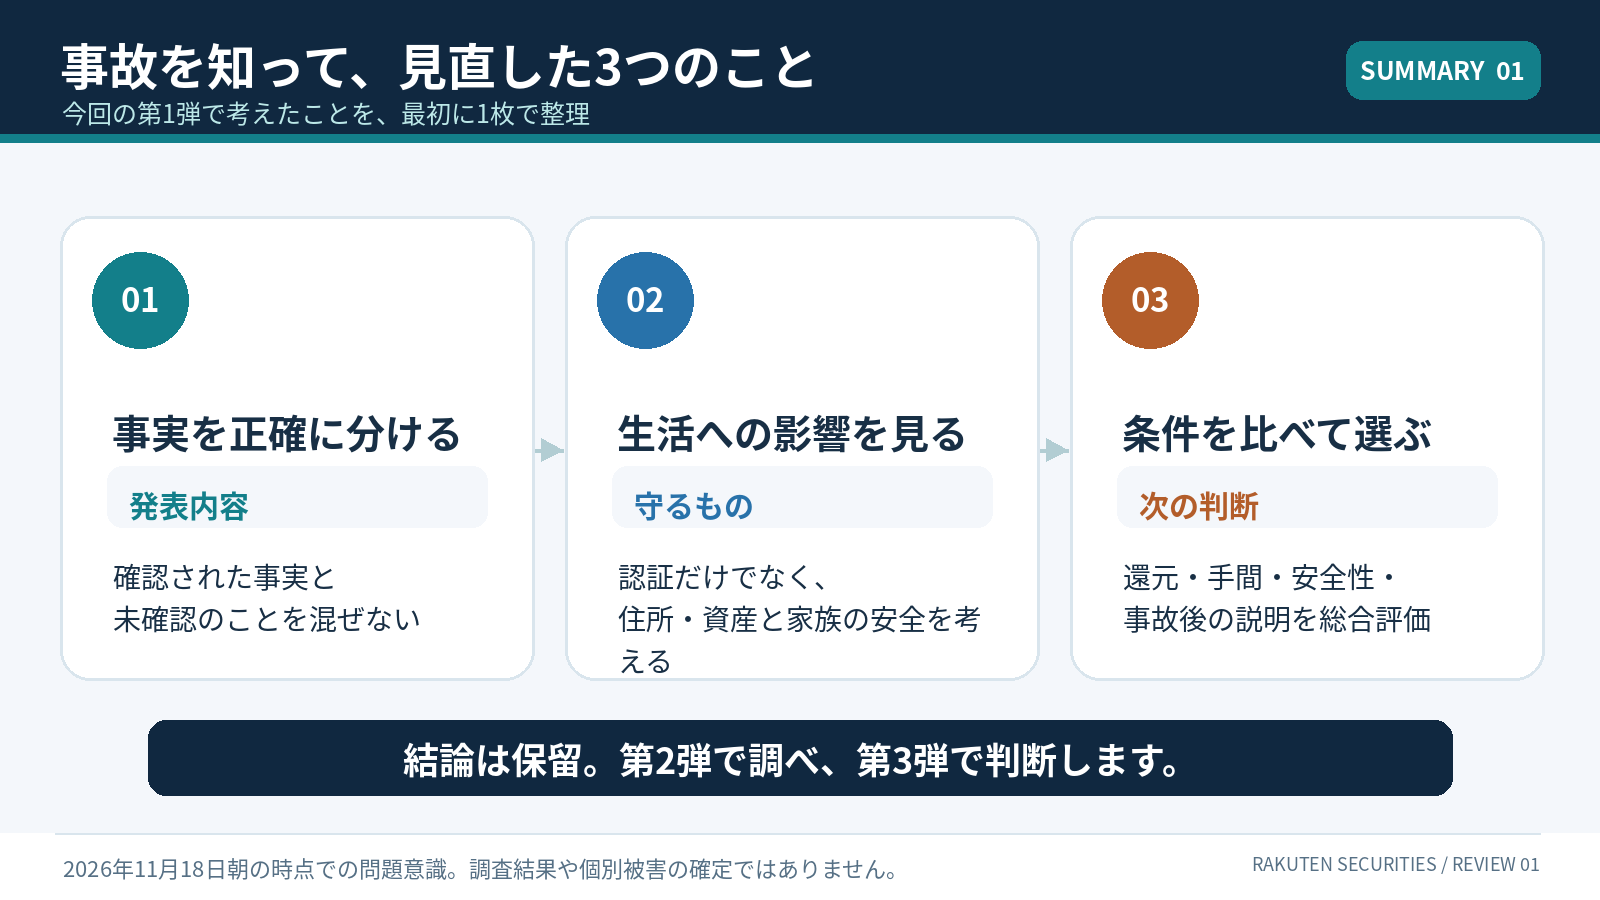
11月18日の朝に、分かったことと分からないこと
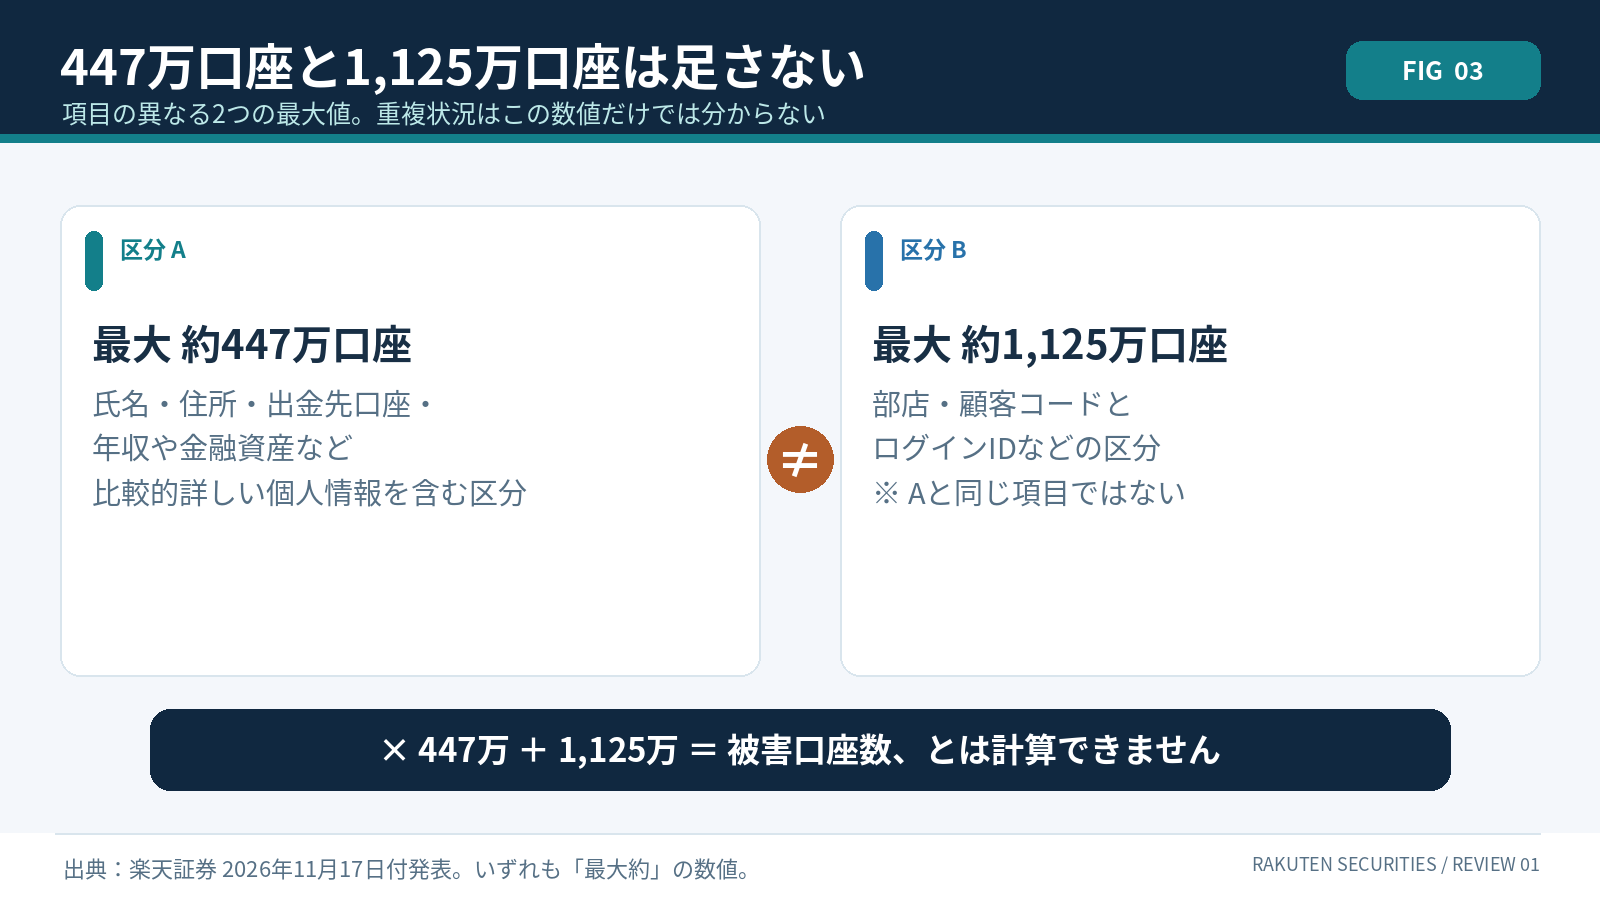
楽天証券の公式発表では、不正アクセスの可能性を11月16日に検知し、11月11日にテスト環境で管理していた一部の情報が漏えいしたおそれが確認されました。詳しい個人情報の区分は最大約447万口座、部店・顧客コードとログインIDの区分は最大約1,125万口座です。項目が違う二つの最大値なので、足し算はできません。
パスワードなどの漏えいと、本件に起因する不正取引は、発表の時点では確認されていません。ただ、「確認されていない」は「していない」と同じではありません。私のところには、その朝の時点で個別のメールは届いていませんでした。画面のお知らせが、全員向けなのか対象者向けなのかも分かりません。だから、対象外とも、流出したとも書けません。
気になったのは、口座の外のことでした
パスワードは変えられます。住所は変えられません。住所と資産情報が結びついたときに何が起こり得るのかを考えると、口座を守るだけでは足りないのではないかと思いました。もちろん、実際に被害が起きたと確認されたわけではありません。
ちょうど自宅の防犯を考えていた時期で、妻に言われました。相手が逆上したら家族が危ない、と。守る目的は相手に勝つことではなく、家族が無事なことです。金融サービスも同じで、技術的に強いことと、利用者の生活を守れていることは別かもしれません。
テスト環境の実データについても、必要性は理解できます。ただ、必要なことと安全に扱えていることは別です。今回の設計や運用は、分からないまま調査結果を待ちます。
得だから使う。その「得」をもう一度計算する
楽天を使ってきたのは好きだからではなく、ポイント還元や利便性が自分に合っていたからです。ポイント還元の大きさと、個人情報を預ける相手としての信頼性は、別の評価軸です。
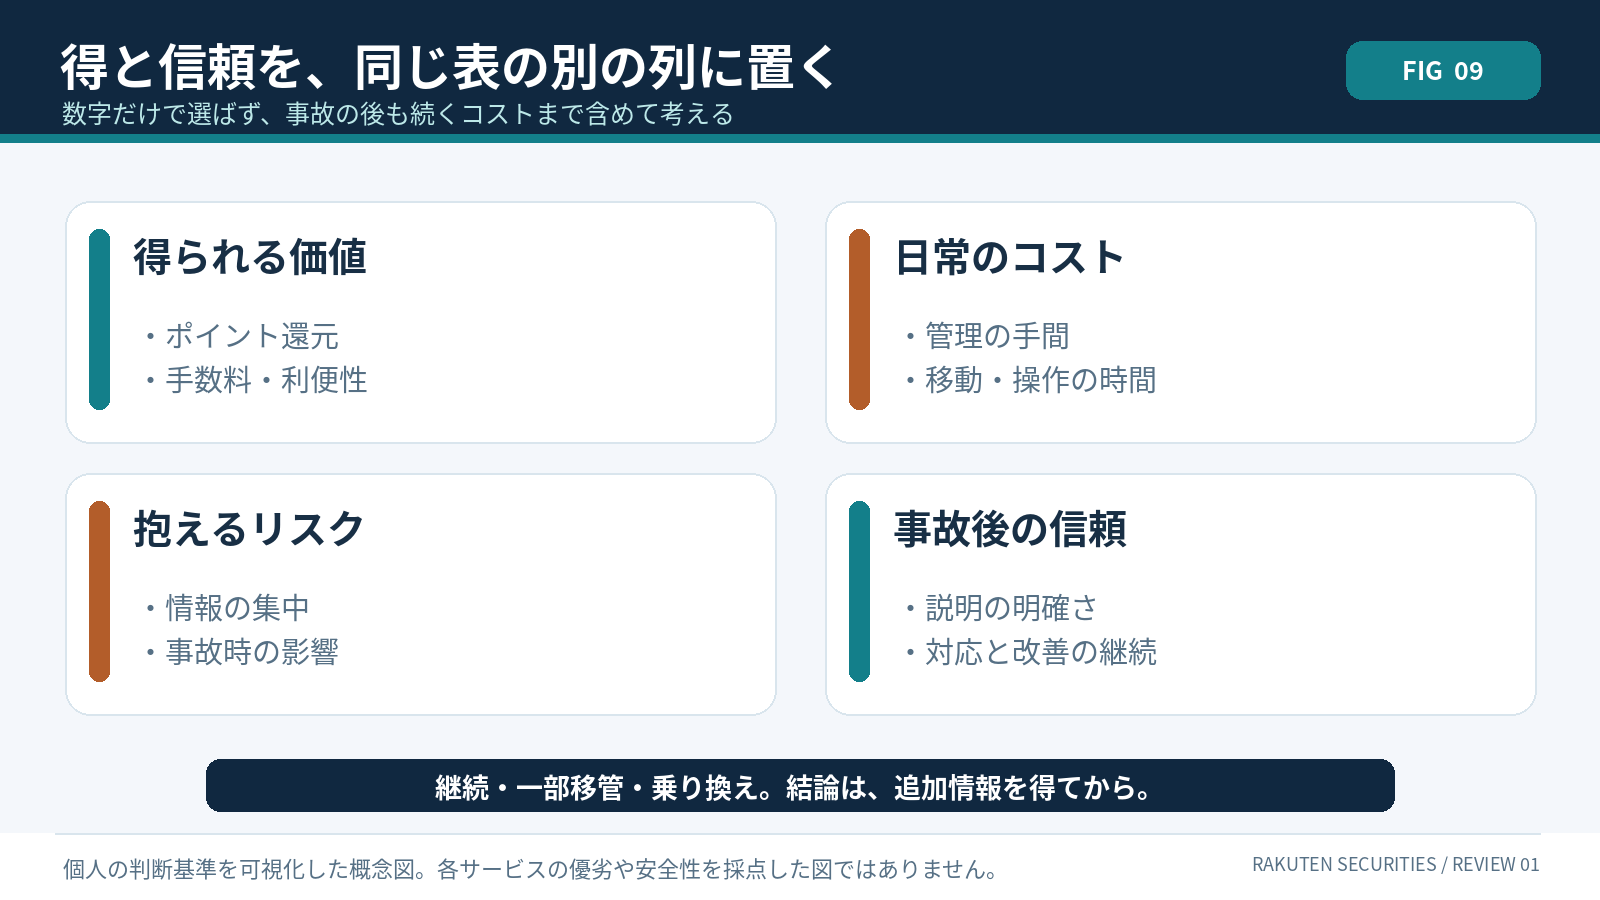
事故が一度でも起きたら即撤退、という基準ではありません。何が起きたかを説明し、影響を受けた人に向き合い、改善を続けられるか。その対応を含めて、次も選ぶかを決めます。9月の自動スイープ問題も合わせて、第2弾で事実を調べ、第3弾で判断します。
もっと深く読みたい人へ
時系列の整理、テストデータの考え方、9月の不具合、これからの調べ方は、全文にまとめています。